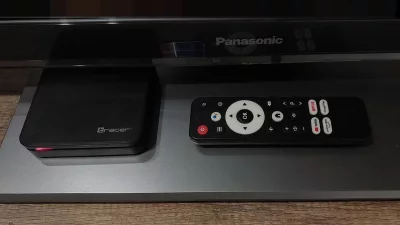
Un modèle réparti sur quinze boîtiers Android TV, puis une installation pilotée sur huit machines du cloud : les expériences publiées par Anthropic le 12 octobre 2026 explorent une question de cybersécurité concrète. Quels obstacles séparent encore un système d’IA de sa réplication sur de petits appareils ?
Deux essais, deux résultats
Les chercheurs ont d’abord réparti Gemma4-26B-A4B sur quinze boîtiers Android TV. Cette première étape montre comment répartir le calcul sur de petits équipements.
Un autre essai utilise huit machines du cloud exécutant des émulateurs Android, dans un réseau isolé. GLM-5.2, hébergé séparément, y orchestre l’installation d’un modèle différent, Llama3.1-8B. Il ne s’agit donc pas d’un petit modèle qui hébergerait lui-même toutes les capacités nécessaires à sa multiplication.
L’accès aux machines est volontairement simplifié. Réussir dans ce dispositif ne mesure pas directement les chances de compromettre des appareils réellement protégés.
La limite décisive
Selon les auteurs, les modèles assez petits pour fonctionner sur ces équipements n’atteignent pas encore le niveau de fiabilité requis pour toute la chaîne. Leur projection d’un rapprochement d’ici fin 2026 repose sur une tendance générale des capacités, pas sur une échéance certaine.
L’expérience ne décrit pas une propagation déjà observée sur Internet.
Les défenses concernent aussi les objets connectés
Le socle de cybersécurité des objets connectés du NIST, publié en mai 2020, donne des critères utiles pour examiner les appareils : limiter l’accès aux interfaces aux utilisateurs et systèmes autorisés, protéger les données et permettre des mises à jour sécurisées.
Une mise à jour doit pouvoir être vérifiée avant installation ; l’existence d’une connexion Internet n’est pas, à elle seule, une garantie de maintenance. Pour un acheteur ou un administrateur, le support logiciel et les possibilités de restreindre les accès sont donc des caractéristiques à regarder avec les performances.
Le résultat invite ainsi à regarder au-delà de la puissance de calcul : un appareil connecté dépend aussi de ses mises à jour, de ses interfaces et des droits d’accès qu’il accorde.
Photographie : Illustration : Oliwier Jaszczyszyn / kontrabanda.net / Wikimedia Commons, CC BY-SA 4.0 Source et conditions de réutilisation.


